


导入
亚马逊API
让我们详细学习 AWS API。
什么是 API
任何正在运行的应用程序软件都分为两个明显部分:
1. 前端
前端是指用户访问的网页应用或移动应用。前端的核心目标是为用户提供友好直观的图形化界面,以便查看和使用。
2. 后端
后端是管理应用程序所有功能的部分。前端包含可点击的按钮,而当用户点击这些按钮时,后端决定具体执行什么操作。后端还负责决定返回给前端的数据内容,供用户查看。
此时,API 就显得尤为重要,因为它起到了连接前端与后端的作用。
通过示例理解 API
假设我们去一家餐厅用餐。我们呼叫服务员点餐,然后等待食物上桌。服务员接收我们的订单,并将所点菜品的数量和种类告知厨房里的厨师。
厨师在厨房中烹饪食物,将食物装盘后,服务员再将餐品送到我们桌上。我们无需关心厨房内部的具体流程,只希望食物能准时送达餐桌。
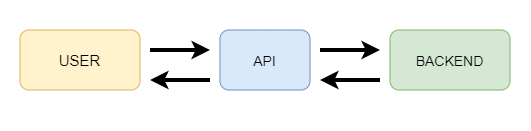
应用程序的工作方式与此类似。用户访问一个网页或移动应用,在点击某个按钮后等待响应(就像我们去餐厅点餐一样)。
API 将用户的请求传递给后端(类似于服务员将订单转交给厨师)。
后端程序执行相应的任务,并将结果返回给 API(类似于厨师将做好的食物交给服务员)。
API 再将获取到的结果返回给前端应用(类似于服务员将食物送到我们面前)。
因此,API 在前端与后端之间充当了信息传递者的角色。
理解 API
S3 API
S3 API 的一些特性如下:
- S3 API 描述了各种 API 操作、相关请求格式、响应结构以及错误码。
- S3 API 的最新版本为 2006-03-01。
- S3 支持 REST API。
- SOAP API 已被弃用。尽管仍可通过 HTTPS 使用,但不再支持新功能。
- S3 API 被划分为两类:
- Amazon 简单存储服务:涵盖存储桶级别和对象级别的操作。
- AWS S3 控制:涵盖账户级别的操作。
- 上述分类之间并无明确的功能区分。
- 仅拥有登录凭证并不足够。用户还需具备额外权限,才能访问和操作相关资源。
认证
所有 S3 请求均需经过认证或为匿名请求。
认证方法包括:
- HTTPS 授权头是最常见的认证方式。除使用 POST 请求进行浏览器上传外,所有 Amazon S3 REST 操作都要求此头部。
- 在 URL 格式中,通过查询字符串参数来表达请求。我们利用这些查询参数传递请求信息,包括认证信息。这种类型的 URL 通常被称为预签名 URL,因为请求签名是 URL 的一部分。